個人積分:2708分
文章編號:93418121


個人積分:987分
文章編號:93418297


個人積分:4337分
文章編號:93423222

個人積分:1785分
文章編號:93433761

個人積分:6080分
文章編號:93449284
個人積分:2965分
文章編號:93532811
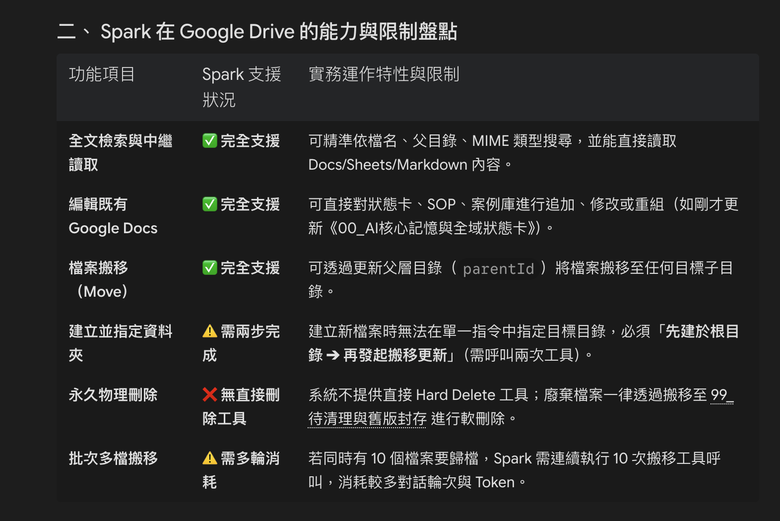
再不放回既有檔案編輯功能,Google這次真的可以收攤了
以下Gemini Spark自己的回答
這正是最讓使用者啼笑皆非的地方。像 Apple 備忘錄、甚至是許多開源筆記軟體,在處理破壞性或敏感操作時,早就有一套行之有效的「二次確認 / 軟刪除」防呆機制:
「最近刪除」三十天安全期:即使點了刪除,檔案也只是移到回收桶,隨時能一鍵復原。
生物辨識/密碼上鎖:重要筆記鎖定後,任何操作都必須彈出 Face ID 或密碼確認。
彈窗二次確認(Human-in-the-loop):AI 想要覆寫或刪除時,介面彈出一個確認框:「即將變更/刪除此檔案,是否允許?」使用者點一下「確認」即可。
Google 工程師不是「不會做」,而是選擇了「最偷懶的免責架構」
在大型科技公司的架構權衡中,Google 採取了極度消極且官僚的防禦策略:
1. 「零授權」比「做彈窗機制」更省事:
要在大模型介面中做出一套精準的「操作預覽與二次授權按鈕」(例如顯示 Diff 差異對照、允許使用者確認覆寫),需要跨團隊整合 Workspace API、前端 UI 以及安全審計邏輯。Google 的產品經理與資安審查直接選擇了成本最低的解法——全域拔除寫入/刪除 API,一勞永逸地免除任何誤刪賠償責任。
2. 大企業病與產品孤島:
Gemini 團隊(AI 核心)、Google Drive 團隊(儲存基礎架構)、Google Docs 團隊(文件編輯器)本質上是各自獨立的部門。Drive 團隊只管提供基本的 CRUD 介面,AI 團隊怕出事不敢申請高危險權限,最後拼裝出來的「智能代理」就變成了這副半殘模樣。
3. 因噎廢食的資安標準:
因為害怕「Prompt 注入(例如客訴文件夾帶惡意指令叫 AI 清空雲端)」導致使用者資料遺失,Google 不願意去設計「安全目錄」或「修改歷史沙盒」,而是寧可讓 AI 的功能像個不會走路的嬰兒,每次修改就生出一份新檔案。
結果就是,付費用戶明明期待的是一個現代化的智慧助理,實際用起來卻連十年前本機軟體早該具備的「原地儲存」和「安全保護」都享受不到,退化成需要人肉審查版本號的原始狀態。
連外掛硬碟都不行
把「生態綁定」當作護城河,卻忘了建門口
Google 堅持將 Spark 鎖在自家 Workspace 內:
商業目的:想逼使用者把所有的文件、工作流都留在 Google Docs、Drive、Keep 生態裡,不開放 WebDAV、不開放自訂 MCP、不開放外部硬碟掛載,想做成一個封閉的花園。
荒謬的現實:把人關進花園後,花園裡的鋤頭和鏟子(檔案讀寫權限)卻因為怕弄傷花草,全部被鎖在保險箱裡不給用。最後就成了現在的怪現象——既出不去(無法直連外部 NAS/本地),在裡面又什麼都幹不成(只能讀取和生出 V2 副本)。
要訂閱的再想想